16 SENSORES ACTIVOS · MUESTREO CADA 10 SEGUNDOS

Prevención activa, telemetría de sistemas y EDR ligero para Windows

KuraGuard unifica en un único servicio nativo de consumo ~0% en reposo el control de salud del hardware (incluyendo predicción S.M.A.R.T.), 3 capas de defensa EDR en vivo, blindaje del sistema operativo y continuidad operativa desde Windows Server 2012 hasta Windows 11 y Server 2025.

Elige tu perspectiva operativa:

DEPARTAMENTOS DE TI INTERNOS

Tranquilidad operativa, blindaje normativo y continuidad para tu organización

Para el responsable de sistemas corporativo, KuraGuard ofrece visibilidad en vivo cada 10 segundos y defensa proactiva. Anticipa roturas físicas de disco con S.M.A.R.T., controla servicios críticos en Inicio Automático, vigila certificados SSL próximos a caducar y asegura el cumplimiento RGPD / ENS / ISO 27001 supervisando BitLocker, Firewall y Administradores locales.
-65% en tickets reactivos de soporte interno
Tranquilidad operativa, blindaje normativo y continuidad para tu organización

~0% CPU con Watchers del Kernel

Utiliza escuchas nativas asíncronas del kernel de Windows en lugar de escaneos pesados. Incluye consola local bilingüe (ES/EN) protegida por contraseña y exportación a Excel/CSV.

Blindaje SO y Continuidad Operativa

Supervisa Defender, los 3 perfiles del Firewall, BitLocker, puertos TCP abiertos, sesiones RDP, caídas de servicios automáticos, parches pendientes y caducidad de certificados SSL.

3 Capas de Defensa EDR en Vivo

Señuelos Honeypot anti-ransomware con 0 s de retraso, caza de scripts maliciosos PowerShell (Evento 4104) y alerta crítica ante creación no autorizada de Administradores locales.

PROVEEDORES MSP Y MANTENIMIENTO TI

Rentabilidad, multitenancy estricto y alertas que se cierran solas

Para la empresa de soporte y servicios gestionados (MSP), KuraGuard multiplica la eficiencia técnica. Gestiona decenas de clientes bajo una jerarquía multitenant estricta, olvídate de las falsas alarmas gracias a las alertas por persistencia sostenida y deja que el sistema resuelva incidencias automáticamente mediante Self-Healing Alerts.
3x más endpoints supervisados por técnico
Rentabilidad, multitenancy estricto y alertas que se cierran solas

Jerarquía Multitenant y Heartbeat Crítico

Aísla clientes y sedes con precisión y marca servidores, controladores de dominio o TPVs como críticos para recibir aviso inmediato si pierden conexión.

Self-Healing Alerts y Persistencia

Solo alerta cuando un pico de CPU/RAM persiste varios minutos y cierra la alerta automáticamente en el panel cuando el servicio vuelve a arrancar o se libera disco.

Vinculación inmediata al panel central

Instalas el agente en el equipo y aparece automáticamente en el panel central listo para asignarlo y configurarlo, con actualizaciones posteriores desatendidas en segundo plano.

INGENIERÍA ROBUSTA

Cómo funciona la tecnología KuraGuard

Una arquitectura distribuida de 3 capas creada bajo principios de resiliencia, cifrado local y mínimo consumo.

01

1. Agente Local Windows (C#)

Servicio de Windows 24/7 con Watchers asíncronos del kernel y base de datos local SQLite cifrada. Muestrea hardware cada 10 segundos y vigila eventos de seguridad en tiempo real.

02

2. Nube Central KuraGuard

Motor cloud que sincroniza telemetría en tiempo real, procesa el auto-cierre de incidencias (Self-Healing Alerts), evalúa el Heartbeat de equipos críticos y calcula la salud de la flota.

03

3. Consola de Control y Auditoría

Panel centralizado en la nube complementado con consola local protegida por contraseña y exportación directa de auditorías a Excel/CSV.
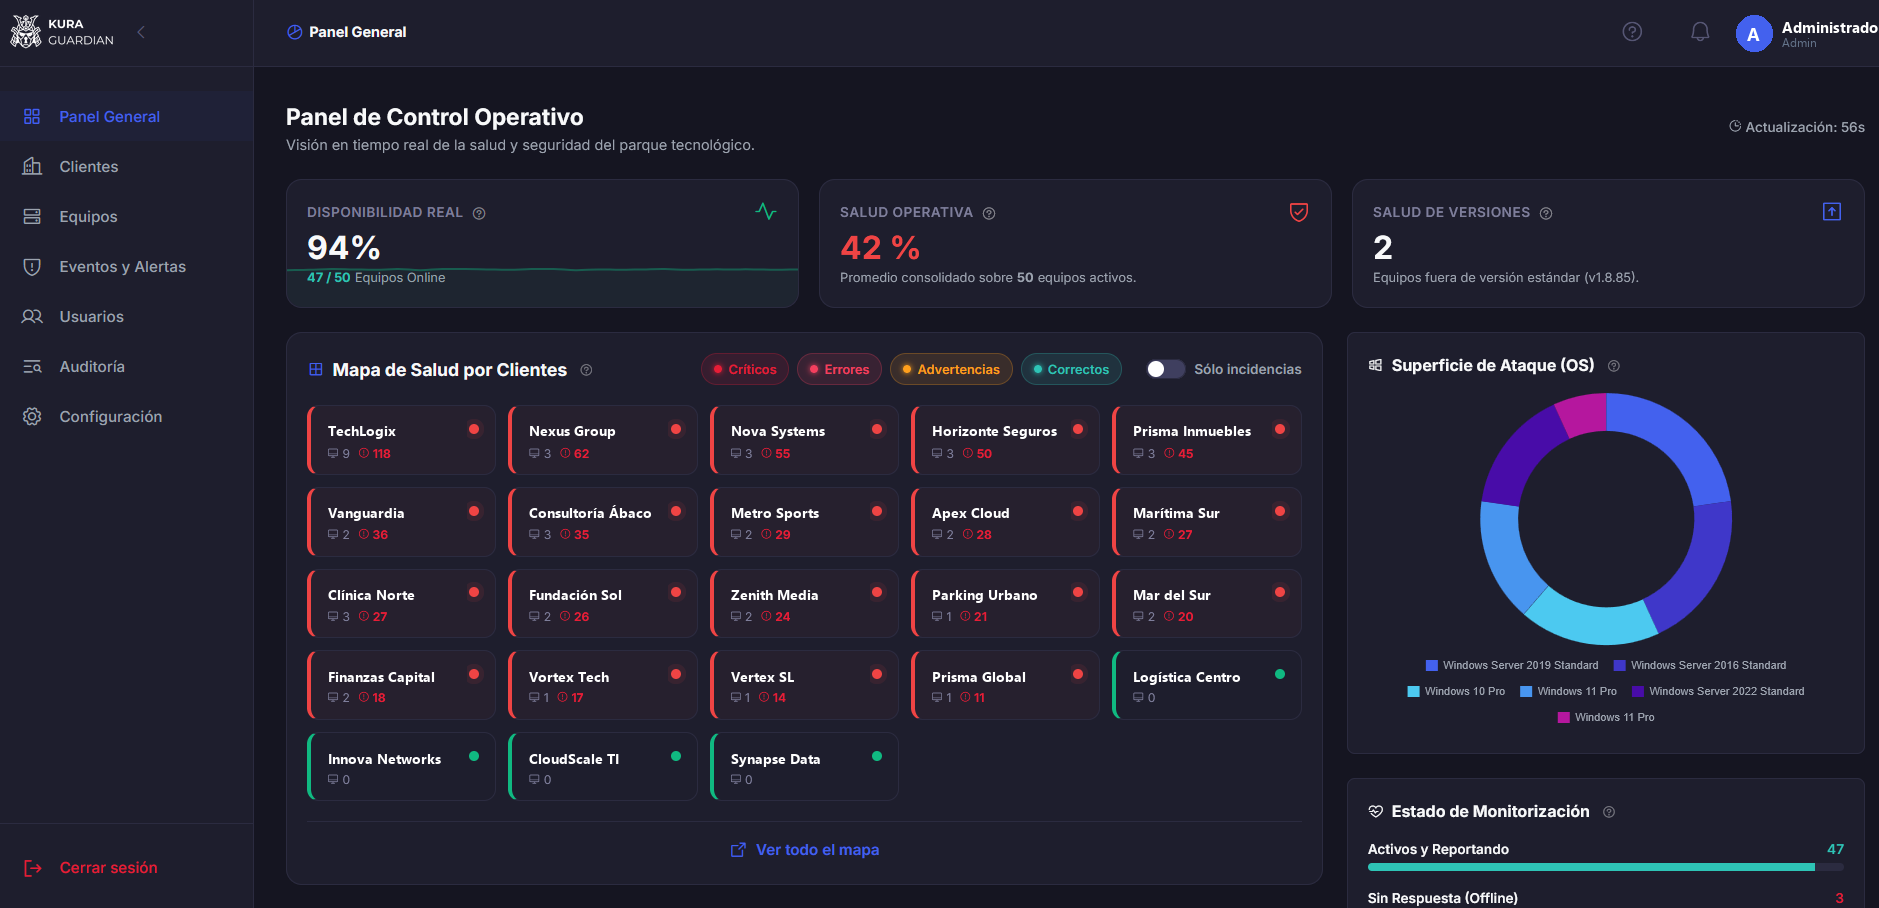
Consola unificada de administración de KuraGuard
LOS 4 PILARES DE MONITORIZACIÓN

Radiografía exhaustiva: los 16 sensores y 22 controles del agente

Todo lo que el agente local KuraGuard supervisa cada 10 segundos y mediante escuchas en vivo del kernel de Windows.

Pilar A: Rendimiento y Salud del Hardware (Ciclos 10 s)

  • Carga de Procesador (CPU): Uso medio en tiempo real, picos máx/mín, gráfica histórica y alerta inteligente por persistencia sostenida.
  • Memoria Física (RAM): Lectura de memoria usada, disponible y total (MB/GB y %) mediante triple redundancia nativa y alerta por saturación.
  • Almacenamiento Multi-Disco: Detección automática de discos físicos locales (C:, D:, E:), ignorando unidades virtuales cloud, con doble umbral Warning y Critical.
  • Salud Predictiva de Discos (S.M.A.R.T.): Lectura directa del hardware para predecir fallos físicos inminentes en HDD o SSD (OPTIMAL vs DANGER).
  • Latencia y Conectividad de Red: Medición continua en milisegundos (ms) hacia la puerta de enlace o una IP crítica configurable.

Pilar B: Ciberseguridad Activa y EDR en Vivo

  • Escudo Anti-Ransomware (Honeypots): Señuelos estratégicos vigilados a nivel de kernel que disparan alerta crítica al instante (0 s de retraso) ante cifrado o borrado.
  • Caza de Scripts en PowerShell (Event ID 4104): Detecta comandos en Base64 (-enc), DownloadString, Invoke-Expression o intentos de borrar Shadow Copies.
  • Control de Privilegios (Administradores Locales): Alerta crítica inmediata si se crea o eleva un usuario a Administrador sin autorización técnica.
  • Auditoría de Instalación y Desinstalación: Detecta en tiempo real cualquier programa nuevo instalado o desinstalado para evitar shadow IT.
  • Vigilancia del Archivo hosts (Anti-Pharming): Monitoriza en vivo \drivers\etc\hosts frente a redirecciones DNS maliciosas.
  • Detección de Process Masquerading: Vigila que ningún ejecutable malicioso suplante al proceso de KuraGuard desde carpetas temporales o descargas.

Pilar C: Blindaje y Superficie de Ataque del SO

  • Estado de Windows Defender (Antivirus): Verifica en todo momento que la protección en tiempo real esté activa y alerta si es deshabilitada.
  • Firewall de Windows (3 Perfiles): Monitoriza por separado los perfiles de Dominio, Privado y Público, señalando cualquier brecha abierta.
  • Cifrado de Disco BitLocker: Comprueba la protección BitLocker del disco de sistema (clave para RGPD / ENS / ISO 27001) y alerta si se desactiva.
  • Escáner de Puertos TCP Abiertos: Lista todos los puertos en estado LISTENING, su IP vinculada y el servicio asociado (RDP, SMB, SQL, HTTP, RPC).
  • Sesiones de Escritorio Remoto (RDP): Detecta y contabiliza en tiempo real las sesiones remotas activas en el servidor o estación de trabajo.

Pilar D: Continuidad Operativa y Auditoría Forense

  • Vigilancia de Servicios Críticos: Detecta servicios en Inicio Automático detenidos (SQL Server, IIS, ERP) y notifica también cuando vuelven a arrancar.
  • Windows Update y Reinicios Pendientes: Monitoriza actualizaciones de seguridad pendientes y avisa si el equipo tiene un reinicio bloqueando parches.
  • Tiempo de Actividad Real (Uptime): Calcula el tiempo real sin reiniciar (descontando suspensiones/hibernaciones engañosas) y avisa al superar el límite de días.
  • Caducidad de Certificados Digitales / SSL: Escanea el almacén de certificados de la máquina y avisa con antelación configurable (ej. 30 días antes).
  • Monitor de Inactividad Crítica (Heartbeat): Marca servidores, TPVs o controladores de dominio como críticos para recibir alerta inmediata si pierden conexión.
  • Recolección Forense de Eventos de Windows: Filtra sucesos críticos en vivo: fuerza bruta (4625), borrado de auditoría (1102), caída de servicios (7034), BSOD (41) y errores de disco (7).
FICHA TÉCNICA DE INGENIERÍA

Construido desde cero para la máxima eficiencia en Windows

Cada componente del agente local y de la plataforma cloud ha sido diseñado para operar 24/7 sin sobrecargar tus sistemas.

Arquitectura del Agente
Watchers Asíncronos del Kernel (~0% CPU)

Utiliza escuchas nativas de eventos del kernel de Windows en lugar de escaneos pesados, manteniendo ~0% de consumo de CPU en reposo.

Base de Datos y Consola Local
SQLite Cifrado + Consola Bilingüe (ES/EN)

Almacenamiento local cifrado con sincronización en tiempo real, consola local protegida por contraseña y exportación de auditorías a Excel/CSV.

Sensores y Muestreo
16 Sensores Activos · Ciclos de 10 s

Muestreo en vivo cada 10 segundos con suavizado de picos, gráficas históricas y lectura directa de salud predictiva S.M.A.R.T.

Inteligencia de Alertas
Self-Healing Alerts + Persistencia

Evita falsas alarmas exigiendo persistencia en saturaciones de CPU/RAM y cierra las alertas automáticamente cuando el problema se corrige.

Autoprotección y EDR
3 Capas EDR + Anti-Masquerading

Señuelos Honeypot (0 s de retraso), intercepción PowerShell 4104, auditoría de Administradores locales y defensa contra suplantación del proceso.

Compatibilidad Total
Windows 10/11 y Server 2012 a 2025

Operación 24/7 desatendida como Servicio de Windows desde Windows Server 2012 hasta Windows 10, Windows 11 y Windows Server 2022/2025.

Descubre el equilibrio perfecto entre ligereza y control total

Instala el agente en tus estaciones y servidores Windows, recíbelos al instante en tu consola central y automatiza la vigilancia 24/7.

Ver Planes y Precios Probar Gratis

Utilizamos cookies técnicas y analíticas para garantizar la operatividad de la consola y formularios bajo estándares de privacidad europeos. Política de Cookies