16 SENSORS ACTIUS · MOSTREIG CADA 10 SEGONS

Prevenció activa, telemetria de sistemes i EDR lleuger per a Windows

KuraGuard unifica en un únic servei natiu de consum ~0% en repòs el control de salut del maquinari (incloent-hi predicció S.M.A.R.T.), 3 capes de defensa EDR en viu, blindatge del sistema operatiu i continuïtat operativa des de Windows Server 2012 fins a Windows 11 i Server 2025.

Tria la teva perspectiva operativa:

DEPARTAMENTS DE TI INTERNS

Tranquil·litat operativa, blindatge normatiu i continuïtat per a la teva organització

Per al responsable de sistemes corporatiu, KuraGuard ofereix visibilitat en viu cada 10 segons i defensa proactiva. Anticipa trencaments físics de disc amb S.M.A.R.T., controla serveis crítics en Inici Automàtic, vigila certificats SSL propers a caducar i assegura el compliment RGPD / ENS / ISO 27001 supervisant BitLocker, Firewall i Administradors locals.
-65% en tiquets reactius de suport intern
Tranquil·litat operativa, blindatge normatiu i continuïtat per a la teva organització

~0% CPU amb Watchers del Kernel

Utilitza escoltes natives asíncrones del kernel de Windows en lloc d'escanejos pesats. Inclou consola local bilingüe (ES/EN) protegida per contrasenya i exportació a Excel/CSV.

Blindatge SO i Continuïtat Operativa

Supervisa Defender, els 3 perfils del Firewall, BitLocker, ports TCP oberts, sessions RDP, caigudes de serveis automàtics, pedaços pendents i caducitat de certificats SSL.

3 Capes de Defensa EDR en Viu

Esquers Honeypot anti-ransomware amb 0 s de retard, caça d'scripts maliciosos PowerShell (Esdeveniment 4104) i alerta crítica davant creació no autoritzada d'Administradors locals.

PROVEÏDORS MSP I MANTENIMENT TI

Rendibilitat, multitenancy estricte i alertes que es tanquen soles

Per a l'empresa de suport i serveis gestionats (MSP), KuraGuard multiplica l'eficiència tècnica. Gestiona desenes de clients sota una jerarquia multitenant estricta, oblida't de les falses alarmes gràcies a les alertes per persistència sostinguda i deixa que el sistema resolgui incidències automàticament mitjançant Self-Healing Alerts.
3x més endpoints supervisats per tècnic
Rendibilitat, multitenancy estricte i alertes que es tanquen soles

Jerarquia Multitenant i Heartbeat Crític

Aïlla clients i seus amb precisió i marca servidors, controladors de domini o TPVs com a crítics per rebre avís immediat si perden connexió.

Self-Healing Alerts i Persistència

Només alerta quan un pic de CPU/RAM persisteix diversos minuts i tanca l'alerta automàticament al panell quan el servei torna a arrencar o s'allibera disc.

Vinculació immediata al panell central

Instal·les l'agent a l'equip i apareix automàticament al panell central llest per assignar-lo i configurar-lo, amb actualitzacions posteriors desateses en segon pla.

ENGINYERIA ROBUSTA

Com funciona la tecnologia KuraGuard

Una arquitectura distribuïda de 3 capes concebuda sota principis de resiliència, xifratge local i mínim consum.

01

1. Agent Local Windows (C#)

Servei de Windows 24/7 amb Watchers asíncrons del kernel i base de dades local SQLite xifrada. Mostreja maquinari cada 10 segons i vigila esdeveniments de seguretat en temps real.

02

2. Núvol Central KuraGuard

Motor cloud que sincronitza telemetria en temps real, processa l'autotancament d'incidències (Self-Healing Alerts), avalua el Heartbeat d'equips crítics i calcula la salut de la flota.

03

3. Consola de Gestió i Auditoria

Panell centralitzat al núvol complementat amb consola local protegida per contrasenya i exportació directa d'auditories a Excel/CSV.
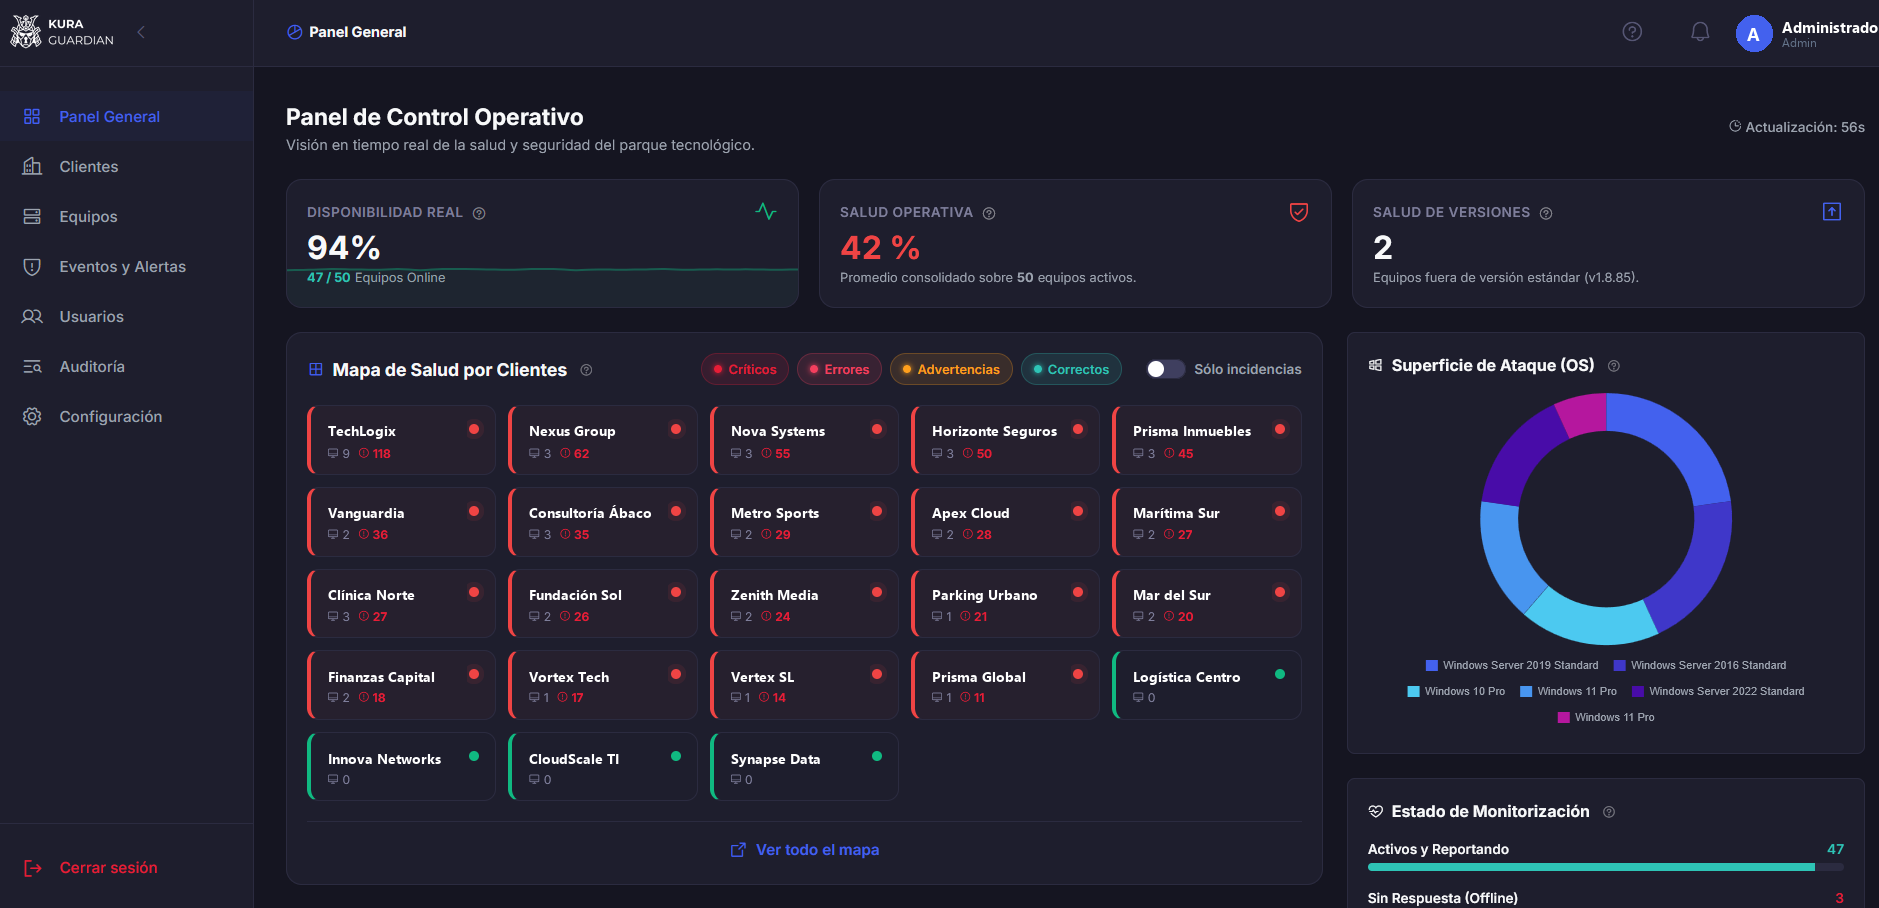
Consola unificada d'administració de KuraGuard
ELS 4 PILARS DE MONITORITZACIÓ

Radiografia exhaustiva: els 16 sensors i 22 controls de l'agent

Tot el que l'agent local KuraGuard supervisa cada 10 segons i mitjançant escoltes en viu del kernel de Windows.

Pilar A: Rendiment i Salut del Maquinari (Cicles 10 s)

  • Càrrega de Processador (CPU): Ús mitjà en temps real, pics màx/mín, gràfica històrica i alerta intel·ligent per persistència sostinguda.
  • Memòria Física (RAM): Lectura de memòria usada, disponible i total (MB/GB i %) mitjançant triple redundància nativa i alerta per saturació.
  • Emmagatzematge Multi-Disc: Detecció automàtica de discos físics locals (C:, D:, E:), ignorant unitats virtuals cloud, amb doble llindar Warning i Critical.
  • Salut Predictiva de Discos (S.M.A.R.T.): Lectura directa del maquinari per predir fallades físiques imminents en HDD o SSD (OPTIMAL vs DANGER).
  • Latència i Connectivitat de Xarxa: Mesurament continu en mil·lisegons (ms) cap a la porta d'enllaç o una IP crítica configurable.

Pilar B: Ciberseguretat Activa i EDR en Viu

  • Escut Anti-Ransomware (Honeypots): Esquers estratègics vigilats a nivell de kernel que disparen alerta crítica a l'instant (0 s de retard) davant xifratge o esborrat.
  • Caça d'Scripts a PowerShell (Event ID 4104): Detecta ordres en Base64 (-enc), DownloadString, Invoke-Expression o intents d'esborrar Shadow Copies.
  • Control de Privilegis (Administradors Locals): Alerta crítica immediata si es crea o eleva un usuari a Administrador sense autorització tècnica.
  • Auditoria d'Instal·lació i Desinstal·lació: Detecta en temps real qualsevol programa nou instal·lat o desinstal·lat per evitar shadow IT.
  • Vigilància del Fitxer hosts (Anti-Pharming): Monitoritza en viu \drivers\etc\hosts davant de redireccions DNS malicioses.
  • Detecció de Process Masquerading: Vigila que cap executable maliciós suplanti el procés de KuraGuard des de carpetes temporals o descàrregues.

Pilar C: Blindatge i Superfície d'Atac del SO

  • Estat de Windows Defender (Antivirus): Verifica en tot moment que la protecció en temps real estigui activa i alerta si és deshabilitada.
  • Firewall de Windows (3 Perfils): Monitoritza per separat els perfils de Domini, Privat i Públic, assenyalant qualsevol bretxa oberta.
  • Xifratge de Disc BitLocker: Comprova la protecció BitLocker del disc de sistema (clau per a RGPD / ENS / ISO 27001) i alerta si es desactiva.
  • Escàner de Ports TCP Oberts: Llista tots els ports en estat LISTENING, la seva IP vinculada i el servei associat (RDP, SMB, SQL, HTTP, RPC).
  • Sessions d'Escriptori Remot (RDP): Detecta i comptabilitza en temps real les sessions remotes actives al servidor o estació de treball.

Pilar D: Continuïtat Operativa i Auditoria Forense

  • Vigilància de Serveis Crítics: Detecta serveis en Inici Automàtic aturats (SQL Server, IIS, ERP) i notifica també quan tornen a arrencar.
  • Windows Update i Reinicis Pendents: Monitoritza actualitzacions de seguretat pendents i avisa si l'equip té un reinici bloquejant pedaços.
  • Temps d'Activitat Real (Uptime): Calcula el temps real sense reiniciar (descomptant suspensions/hibernacions enganyoses) i avisa en superar el límit de dies.
  • Caducitat de Certificats Digitals / SSL: Escaneja el magatzem de certificats de la màquina i avisa amb antelació configurable (ex. 30 dies abans).
  • Monitor d'Inactivitat Crítica (Heartbeat): Marca servidors, TPVs o controladors de domini com a crítics per rebre alerta immediata si perden connexió.
  • Recol·lecció Forense d'Esdeveniments de Windows: Filtra successos crítics en viu: força bruta (4625), esborrat d'auditoria (1102), caiguda de serveis (7034), BSOD (41) i errors de disc (7).
FITXA TÈCNICA D'ENGINYERIA

Construït des de zero per a la màxima eficiència a Windows

Cada component de l'agent local i de la plataforma cloud ha estat dissenyat per operar 24/7 sense sobrecarregar els teus sistemes.

Arquitectura de l'Agent
Watchers Asíncrons del Kernel (~0% CPU)

Utilitza escoltes natives d'esdeveniments del kernel de Windows en lloc d'escanejos pesats, mantenint ~0% de consum de CPU en repòs.

Base de Dades i Consola Local
SQLite Xifrat + Consola Bilingüe (ES/EN)

Emmagatzematge local xifrat amb sincronització en temps real, consola local protegida per contrasenya i exportació d'auditories a Excel/CSV.

Sensors i Mostreig
16 Sensors Actius · Cicles de 10 s

Mostreig en viu cada 10 segons amb suavitzat de pics, gràfiques històriques i lectura directa de salut predictiva S.M.A.R.T.

Intel·ligència d'Alertes
Self-Healing Alerts + Persistència

Evita falses alarmes exigint persistència en saturacions de CPU/RAM i tanca les alertes automàticament quan el problema es corregeix.

Autoprotecció i EDR
3 Capes EDR + Anti-Masquerading

Esquers Honeypot (0 s de retard), intercepció PowerShell 4104, auditoria d'Administradors locals i defensa contra suplantació del procés.

Compatibilitat Total
Windows 10/11 i Server 2012 a 2025

Operació 24/7 desatesa com a Servei de Windows des de Windows Server 2012 fins a Windows 10, Windows 11 i Windows Server 2022/2025.

Descobreix l'equilibri perfecte entre lleugeresa i control total

Instal·la l'agent a les teves estacions i servidors Windows, rep-los a l'instant a la teva consola central i automatitza la vigilància 24/7.

Veure Plans i Preus Provar Gratis

Utilitzem galetes tècniques i analítiques per assegurar la correcta operativitat del portal i formularis sota normatives europees. Política de Cookies