PREVENCIÓ ACTIVA, TELEMETRIA DE SISTEMES I EDR

Pren el control total de la teva infraestructura de TI o clients des d'una sola consola

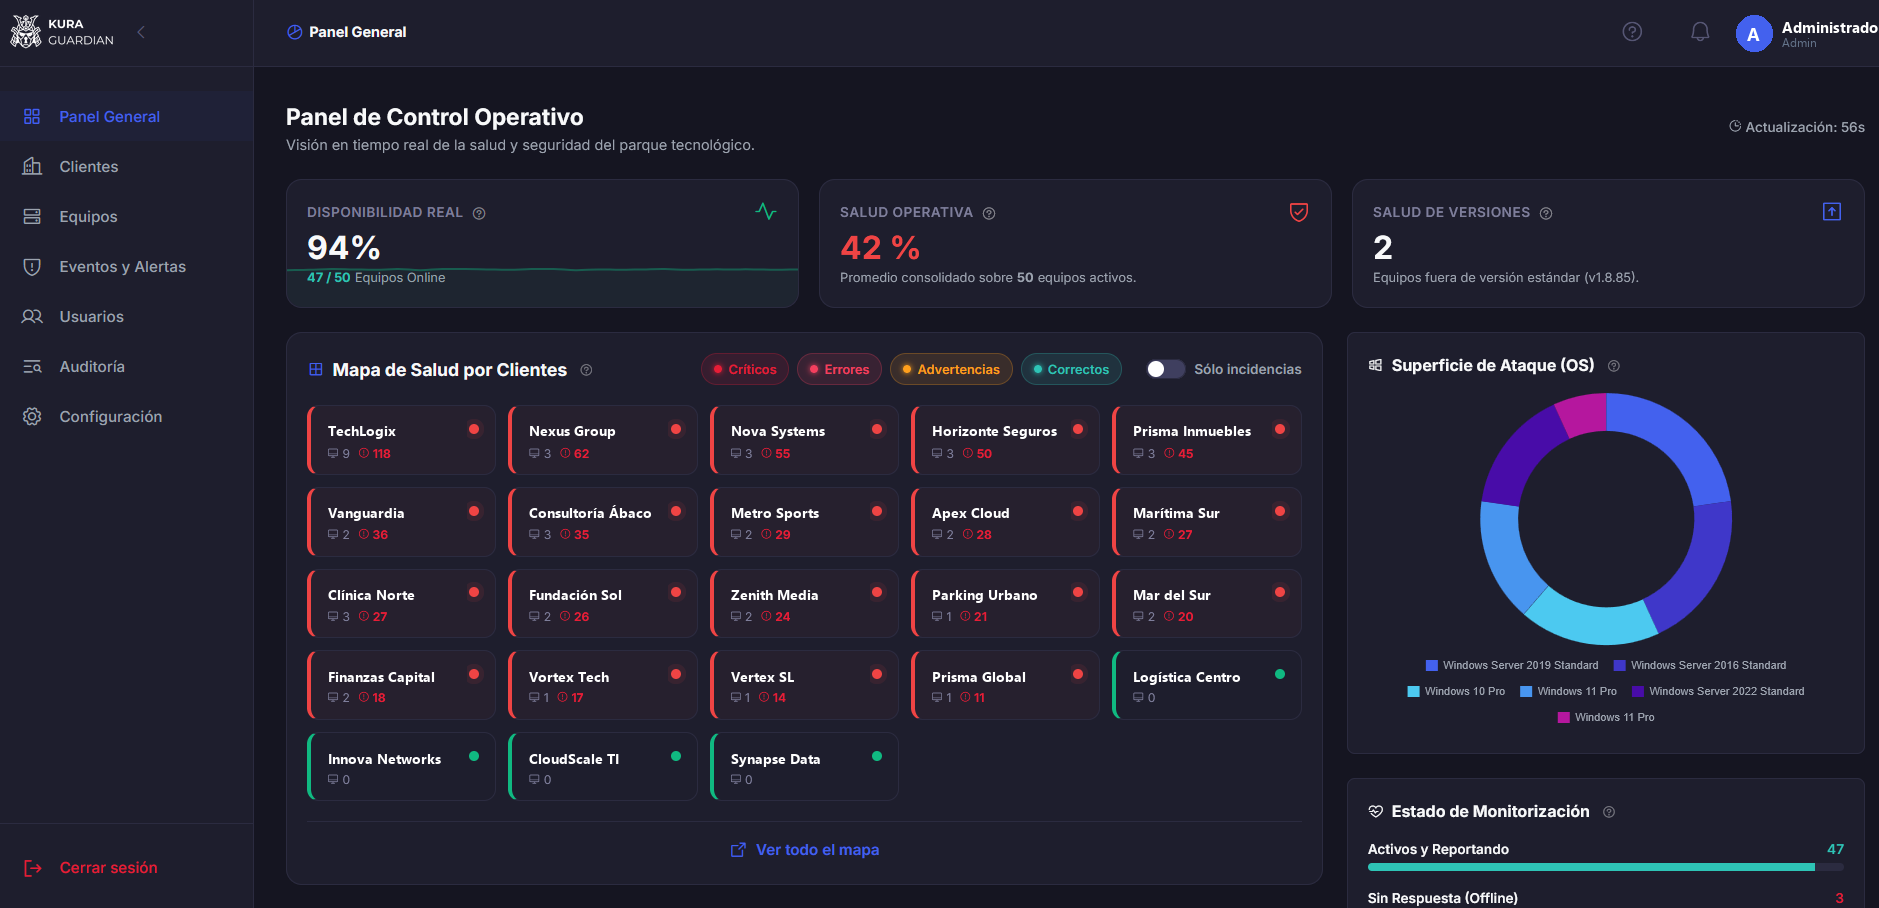
Un agent lleuger de Prevenció Activa, Telemetria i EDR per a estacions de treball i servidors Windows. Utilitza escoltes natives del kernel de Windows (Watchers asíncrons) amb ~0% de CPU en repòs, mostreig en viu cada 10 segons i autotancament d'incidències (Self-Healing Alerts).
~0% CPU En repòs (Watchers Kernel)
16 Sensors Maquinari, SO i EDR actiu
10 seg Freqüència de mostreig en viu
Autotancament Alertes Self-Healing automàtiques
Salut de Flota i S.M.A.R.T. 98 / 100 · Discos OPTIMAL
16 Sensors Actius (10 s) ~0% CPU · Watchers Asíncrons
3 Capes EDR + Blindatge SO Honeypots, PowerShell i Admins OK
Consola unificada d'administració de KuraGuard
Compatibilitat nativa verificada: Windows 10 i Windows 11 Windows Server 2012–2025 3 Capes EDR i S.M.A.R.T. Self-Healing Alerts Base de Dades Local Xifrada
Explorar plataforma

16 sensors actius de maquinari, sistema operatiu i ciberseguretat en temps real

Telemetria cada 10 s i S.M.A.R.T.
3 Capes de defensa EDR activa
Autotancament (Self-Healing Alerts)
Serveis, Esdeveniments i Certificats SSL
POSADA EN MARXA IMMEDIATA

De zero a visibilitat absoluta del teu parc en 3 passos

Sense configuracions complexes ni reinicis forçosos: instal·la l'agent a cada lloc de treball o servidor i gestiona-ho tot des del panell central.

01

Instal·la l'agent i apareix al teu panell

Executa l'instal·lador lleuger de KuraGuard a l'equip Windows. En qüestió de segons, l'equip es registra i apareix automàticament al panell central perquè puguis assignar-lo i configurar-lo.

Aparició immediata a la consola central
02

16 sensors i mostreig cada 10 segons

L'agent monitoritza en viu CPU, RAM, discos físics, salut S.M.A.R.T. i latència, mentre els seus Watchers del kernel vigilen Honeypots anti-ransomware, PowerShell 4104, Administradors locals, serveis i esdeveniments.

Sincronització en temps real
03

Alertes per persistència i Autotancament

Evita falses alarmes per pics puntuals de CPU i gaudeix de Self-Healing Alerts: quan el problema es corregeix (s'allibera disc, arrenca un servei o s'activa BitLocker), l'alerta es tanca sola.

Resolució automàtica Self-Healing
Funcionalitats

Tot el que necessites per protegir i mantenir el teu parc Windows

Evita l'ús d'eines inconnexes. KuraGuard consolida 16 sensors actius de rendiment de maquinari, defensa EDR, blindatge del sistema operatiu i continuïtat operativa en una sola plataforma.

Maquinari i Salut S.M.A.R.T.

Mostreig cada 10 s de CPU (amb alerta intel·ligent per persistència), RAM, espai multidisc (Warning/Critical), latència en ms i salut predictiva S.M.A.R.T. (OPTIMAL vs DANGER).

Escut Anti-Ransomware (0 s)

Fitxers esquer (Honeypots) ocults i vigilats a nivell de kernel. Si un ransomware intenta xifrar, modificar o esborrar fitxers, dispara una alerta crítica a l'instant (0 segons de retard).

Caça d'Scripts PowerShell

Intercepta en temps real l'Event ID 4104 en memòria: detecta ordres ocultes en Base64 (-enc), DownloadString, Invoke-Expression o intents d'esborrar còpies Shadow Copies.

Control d'Administradors i Hosts

Audita de forma contínua el grup d'Administradors locals davant d'elevacions no autoritzades, vigila el fitxer \drivers\etc\hosts i detecta suplantació de processos (Process Masquerading).

Blindatge i Superfície d'Atac

Verifica Windows Defender, els 3 perfils del Firewall (Domini, Privat i Públic), el xifratge BitLocker, sessions actives RDP i tots els ports TCP en estat LISTENING.

Serveis Crítics i Windows Update

Detecta serveis en Inici Automàtic caiguts (SQL, IIS, ERP) i avisa quan tornen a arrencar. Controla pedaços de Windows pendents, reinicis bloquejats i caducitat de certificats SSL.

Auditoria de Programari i Esdeveniments

Detecta instal·lacions i desinstal·lacions en viu i recull esdeveniments crítics de Windows: força bruta (4625), esborrat d'auditoria (1102), caigudes de serveis (7034), BSOD (41) i errors de disc (7).

Autotancament (Self-Healing Alerts)

Quan un problema es corregeix (baixa la CPU, s'allibera disc, arrenca un servei caigut o es reactiva BitLocker), l'agent tanca i resol la incidència automàticament al panell.

ESCENARIS D'OPERACIÓ

Dissenyat per a la realitat dels equips de sistemes moderns

Tant si administres la infraestructura interna d'una corporació com si dónes suport a desenes d'empreses clients.
Visibilitat total d'estacions, portàtils i compliment DEPARTAMENTS DE TI INTERNS

Visibilitat total d'estacions, portàtils i compliment

Anticipa't a trencaments físics de disc amb S.M.A.R.T., detecta quins equips superen el límit de dies sense reiniciar, controla pedaços de Windows bloquejats i verifica que BitLocker, Defender i els 3 perfils del Firewall segueixin actius.
-65% en tiquets reactius de suport intern
Vigilància contínua des de Windows Server 2012 fins a 2025 SERVIDORS I INFRAESTRUCTURA CRÍTICA

Vigilància contínua des de Windows Server 2012 fins a 2025

Marca controladors de domini, servidors SQL/ERP o TPVs amb monitor d'inactivitat crítica (Heartbeat). Vigila serveis en Inici Automàtic caiguts, sessions RDP actives, ports TCP en escolta i caducitat de certificats SSL.
99,9% de continuïtat en serveis crítics
Multiplica els equips gestionats sense fatiga d'alertes PROVEÏDORS MSP I MANTENIMENT TI

Multiplica els equips gestionats sense fatiga d'alertes

Agrupa els teus clients en una arquitectura multitenant pura. Rep només alertes reals per persistència sostinguda i deixa que l'autotancament intel·ligent (Self-Healing Alerts) netegi el panell quan la incidència es resol.

3x més endpoints supervisats per tècnic
AGENT LOCAL D'IMPACTE ~0%

Prevenció activa i telemetria 24/7 sense alentir els teus equips

L'agent local KuraGuard corre com a Servei de Windows desatès utilitzant escoltes natives del kernel (Watchers asíncrons) en lloc d'escanejos pesats. Manté un consum de ~0% de CPU en repòs i inclou consola local bilingüe (ES/EN) protegida per contrasenya.
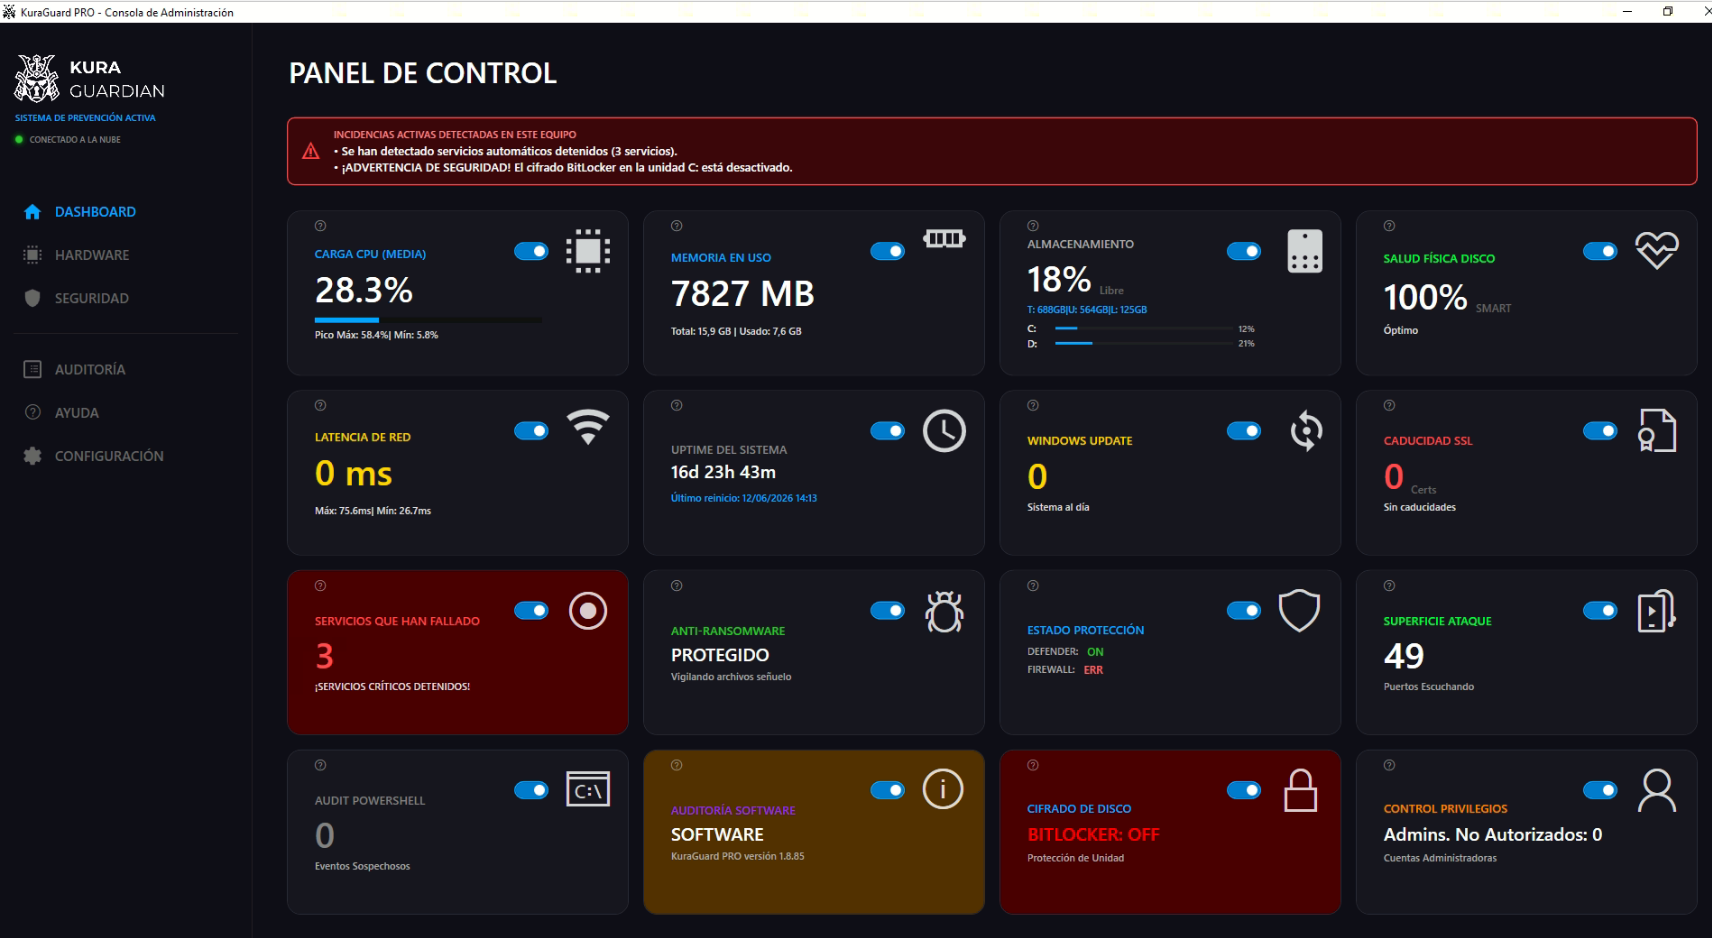
  • Consum ultrabaix (~0% CPU en repòs) mitjançant Watchers asíncrons natius del kernel de Windows.
  • Base de dades local xifrada (SQLite): Sincronització en temps real amb el núvol i exportació local d'auditories a Excel/CSV.
  • Autoprotecció activa: Detecta intents de suplantació del procés (Process Masquerading) des de carpetes temporals o de descàrregues.
Consola de baix consum de l'agent KuraGuard a Windows
CONSOLA MULTITENANT CLOUD

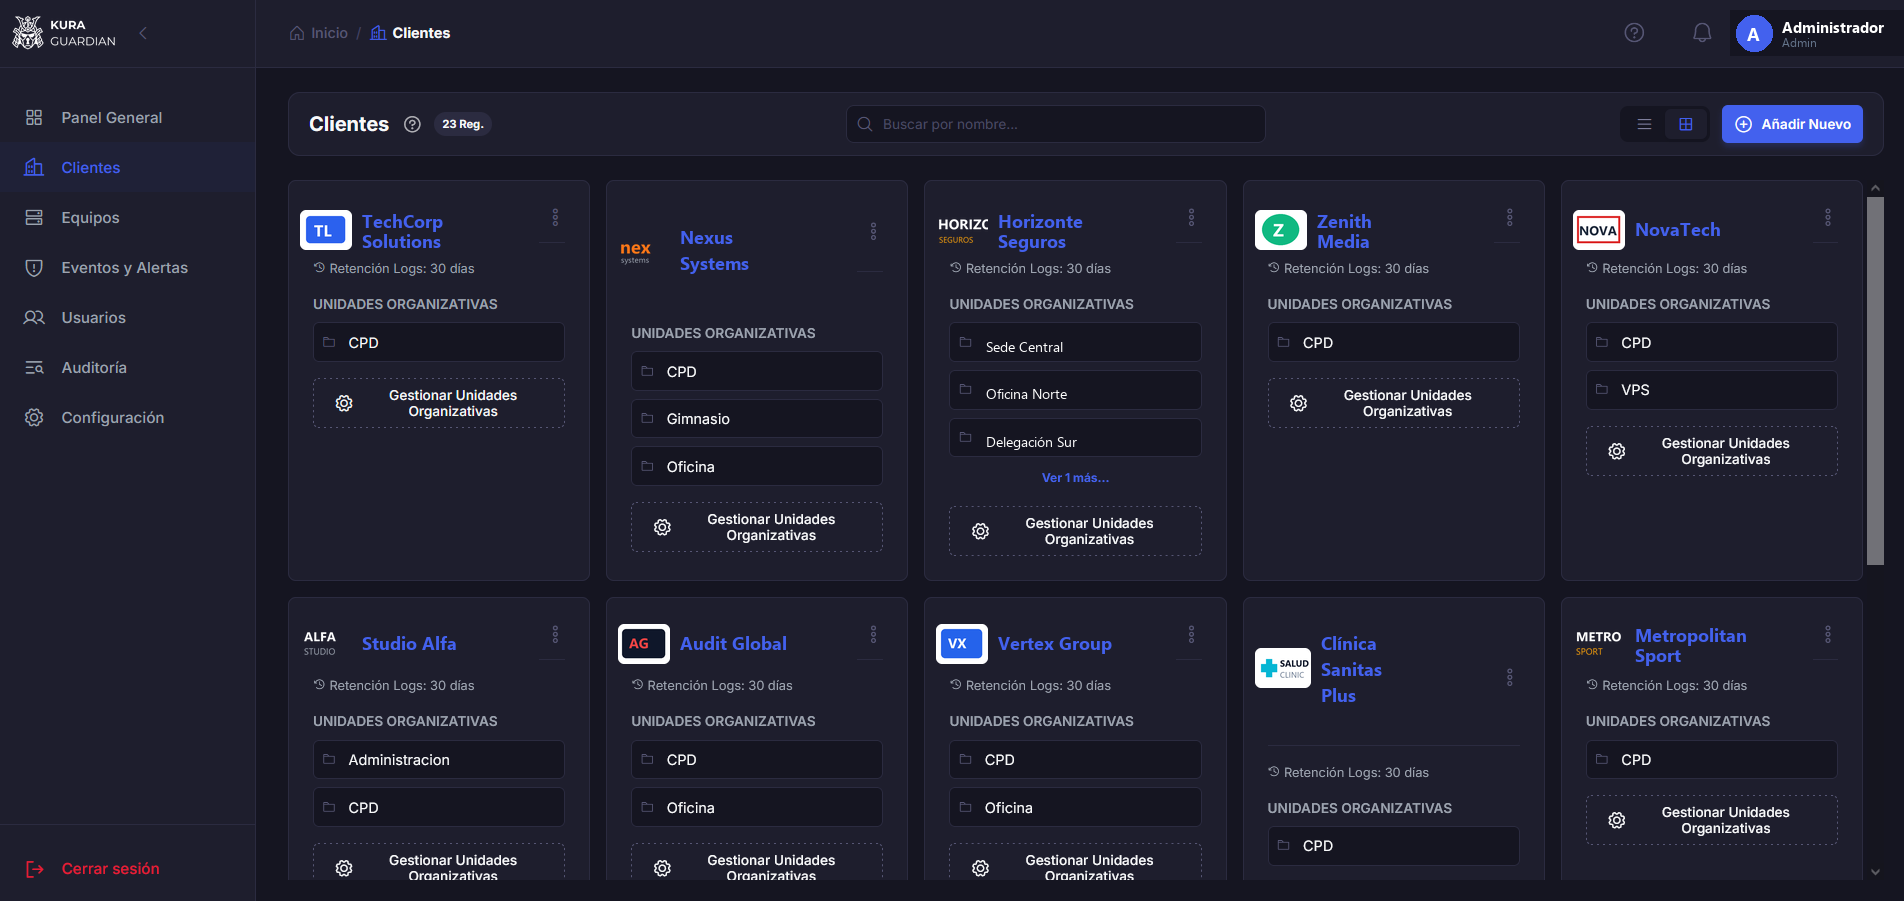
Controla múltiples organitzacions, servidors crítics i seus en un sol panell

Dissenyat tant per a departaments de TI interns com per a empreses de manteniment informàtic (MSPs). Supervisa l'estat de salut, marca servidors o TPVs amb monitor d'inactivitat crítica (Heartbeat) i gestiona alertes intel·ligents sense soroll.
  • Autotancament d'incidències (Self-Healing Alerts): Les alertes es resolen soles al panell tan bon punt el paràmetre torna a la normalitat.
  • Alertes intel·ligents per persistència: Només avisa si la saturació de CPU o RAM es manté en el temps, evitant falses alarmes per pics puntuals.
  • Monitor d'Inactivitat Crítica (Heartbeat): Alerta immediata si un servidor clau, controlador de domini o TPV deixa de donar senyals de vida.
Panell de control multitenant de KuraGuard
EL CANVI DE PARADIGMA

Deixa d'apagar focs: passa de la gestió reactiva al control proactiu

Compara com canvia el dia a dia d'un departament de sistemes o MSP en implantar KuraGuard.

Gestió TI Reactiva Tradicional

Sense monitorització unificada o amb eines pesades

  • T'assabentes que un disc s'ha trencat o un servei crític (SQL, IIS, ERP) s'ha aturat quan el client truca enfadat.
  • Falses alarmes constants per pics momentanis de CPU i alertes antigues que cal tancar a mà una per una.
  • Agents basats en escanejos pesats que alenteixen els equips i consumeixen cicles de processador contínuament.
  • Ceguesa davant d'atacs de ransomware, scripts ocults a PowerShell, creació d'Administradors locals o canvis al fitxer hosts.
  • Certificats SSL que caduquen per sorpresa, pedaços bloquejats per reinicis pendents i suspensions que falsegen el temps d'encesa.

Monitorització Proactiva amb KuraGuard

Prevenció activa, 16 sensors en viu i ~0% CPU en repòs

  • Predicció de fallades físiques en discos (S.M.A.R.T. OPTIMAL vs DANGER), doble llindar per lletra d'unitat i vigilància de serveis automàtics.
  • Alerta intel·ligent per persistència sostinguda i Autotancament (Self-Healing Alerts) quan el recurs o servei torna a la normalitat.
  • Escoltes natives del kernel de Windows (Watchers asíncrons) amb ~0% de CPU en repòs i mostreig en viu cada 10 segons.
  • 3 capes EDR (Honeypots a 0 segons, PowerShell Event ID 4104 i vigilància d'Administradors locals) + control del fitxer hosts i Process Masquerading.
  • Avís previ de caducitat de certificats SSL, Uptime real (descomptant hibernacions), control de Windows Update i recol·lecció forense d'esdeveniments.

Contacta amb nosaltres

Omple el formulari per a qualsevol consulta tècnica o comercial i et respondrem en menys de 24 hores.

Cifrado completo de datos de contacto (Zero-Trust)
Respuesta garantizada en menos de 24 horas
Soporte e ingenieros 100% cualificados
Captcha Image

Utilitzem galetes tècniques i analítiques per assegurar la correcta operativitat del portal i formularis sota normatives europees. Política de Cookies