Un agente ligero de Prevención Activa, Telemetría y EDR para estaciones de trabajo y servidores Windows. Utiliza escuchas nativas del kernel de Windows (Watchers asíncronos) con ~0% de CPU en reposo, muestreo en vivo cada 10 segundos y auto-cierre automático de incidencias (Self-Healing Alerts).
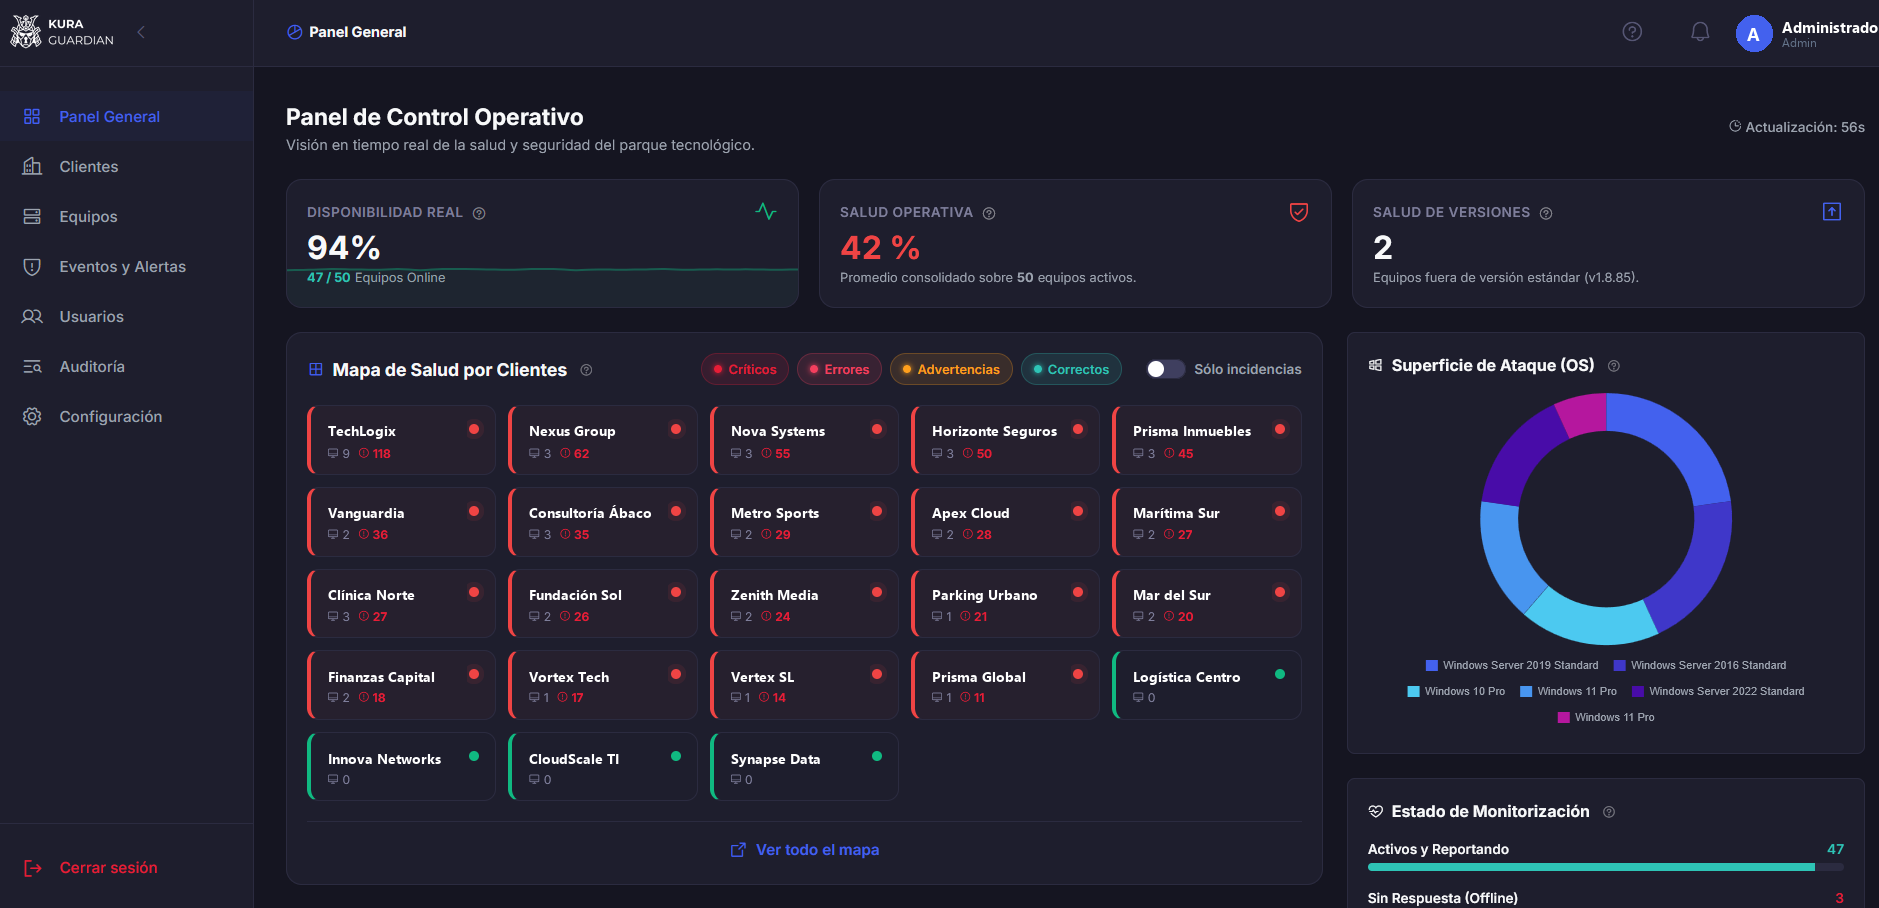
Sin configuraciones complejas ni reinicios forzosos: instala el agente en cada puesto o servidor y gestiónalo todo desde el panel central.
Ejecuta el instalador ligero de KuraGuard en el equipo Windows. En cuestión de segundos, el equipo se registra y aparece automáticamente en el panel central para que puedas asignarlo y configurarlo.
El agente monitoriza en vivo CPU, RAM, discos físicos, salud S.M.A.R.T. y latencia, mientras sus Watchers del kernel vigilan Honeypots anti-ransomware, PowerShell 4104, Administradores locales, servicios y eventos.
Evita falsas alarmas por picos puntuales de CPU y disfruta de Self-Healing Alerts: cuando el problema se corrige (se libera disco, arranca un servicio o se activa BitLocker), la alerta se cierra sola.
Evita el uso de herramientas inconexas. KuraGuard consolida 16 sensores activos de rendimiento de hardware, defensa EDR, blindaje del sistema operativo y continuidad operativa en una sola plataforma.
Muestreo cada 10 s de CPU (con alerta inteligente por persistencia), RAM, espacio multi-disco (Warning/Critical), latencia en ms y salud predictiva S.M.A.R.T. (OPTIMAL vs DANGER).
Archivos señuelo (Honeypots) ocultos y vigilados a nivel de kernel. Si un ransomware intenta cifrar, modificar o borrar archivos, dispara una alerta crítica al instante (0 segundos de retraso).
Intercepta en tiempo real el Event ID 4104 en memoria: detecta comandos ocultos en Base64 (-enc), DownloadString, Invoke-Expression o intentos de borrar copias Shadow Copies.
Audita de forma continua el grupo de Administradores locales frente a elevaciones no autorizadas, vigila el fichero \drivers\etc\hosts y detecta suplantación de procesos (Process Masquerading).
Verifica Windows Defender, los 3 perfiles del Firewall (Dominio, Privado y Público), el cifrado BitLocker, sesiones activas RDP y todos los puertos TCP en estado LISTENING.
Detecta servicios en Inicio Automático caídos (SQL, IIS, ERP) y avisa cuando vuelven a arrancar. Controla parches de Windows pendientes, reinicios bloqueados y caducidad de certificados SSL.
Detecta instalaciones y desinstalaciones en vivo y recolecta eventos críticos de Windows: fuerza bruta (4625), borrado de auditoría (1102), caídas de servicios (7034), BSOD (41) y errores de disco (7).
Cuando un problema se corrige (baja la CPU, se libera disco, arranca un servicio caído o se reactiva BitLocker), el agente cierra y resuelve la incidencia automáticamente en el panel.
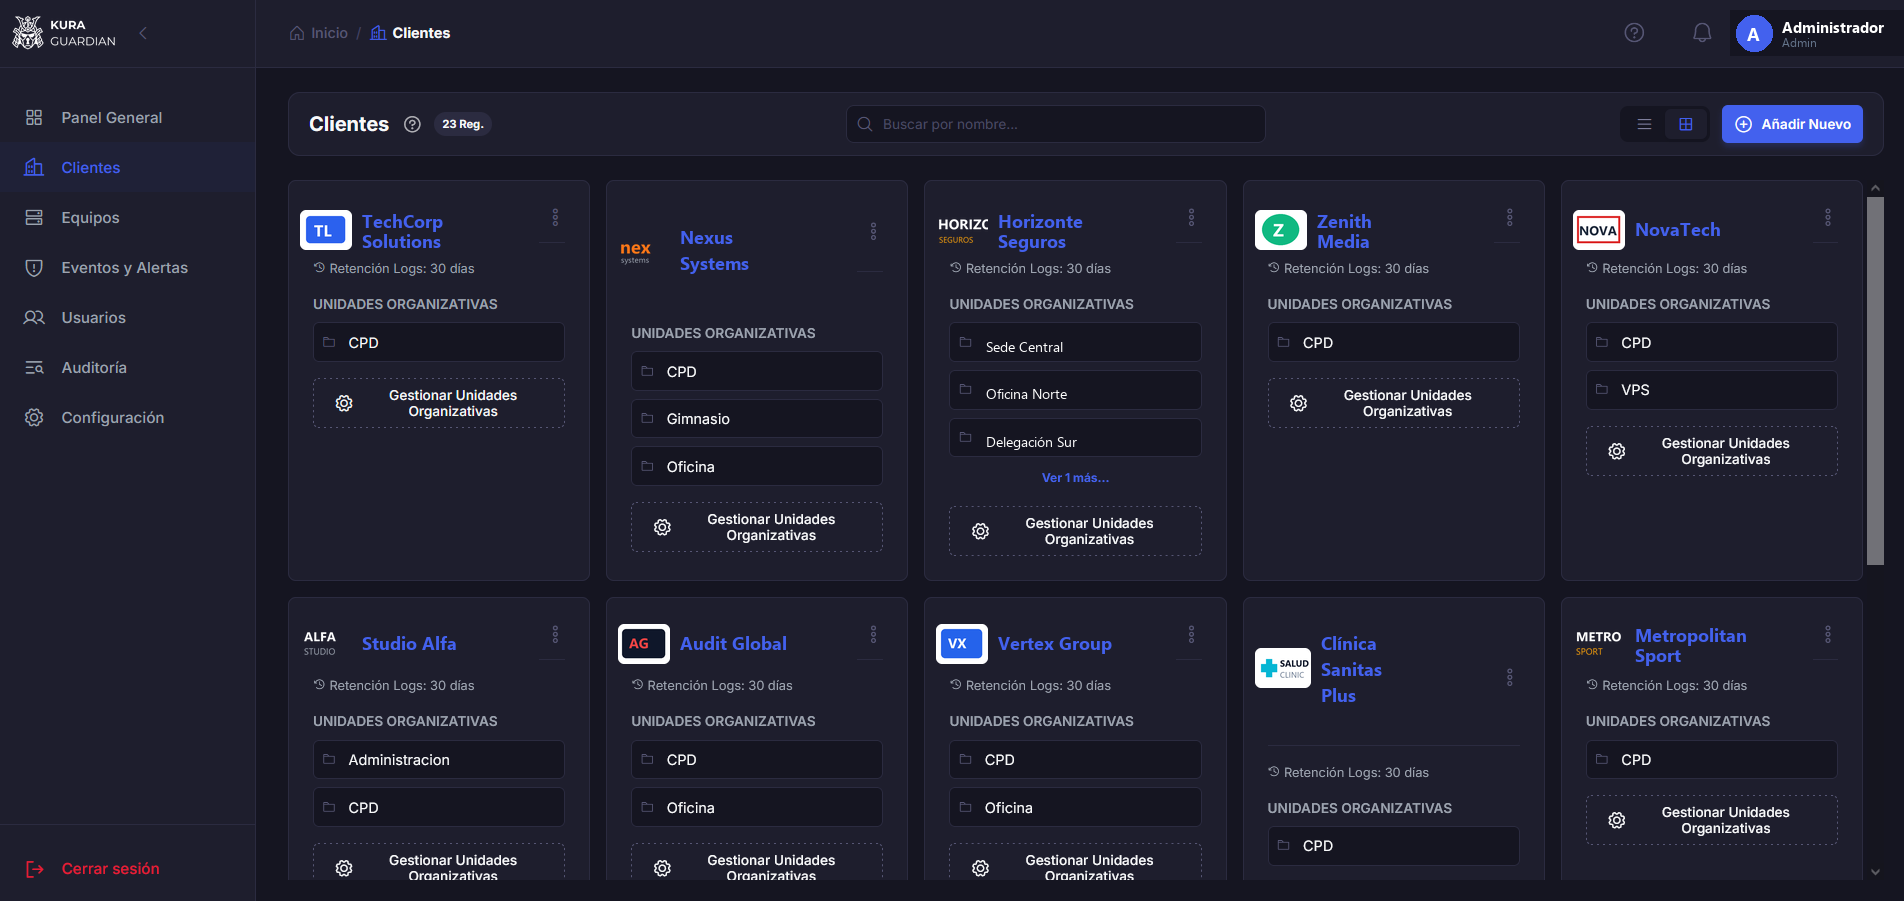
Tanto si administras la infraestructura interna de una corporación como si das soporte a decenas de empresas clientes.
Anticípate a roturas físicas de disco con S.M.A.R.T., detecta qué equipos superan el límite de días sin reiniciar, controla parches de Windows bloqueados y verifica que BitLocker, Defender y los 3 perfiles del Firewall sigan activos.
Marca controladores de dominio, servidores SQL/ERP o TPVs con monitor de inactividad crítica (Heartbeat). Vigila servicios en Inicio Automático caídos, sesiones RDP activas, puertos TCP en escucha y caducidad de certificados SSL.
Agrupa tus clientes en una arquitectura multitenant pura. Recibe solo alertas reales por persistencia sostenida y deja que el auto-cierre inteligente (Self-Healing Alerts) limpie el panel cuando la incidencia se resuelve.
El agente local KuraGuard corre como Servicio de Windows desatendido utilizando escuchas nativas del kernel (Watchers asíncronos) en lugar de escaneos pesados. Mantiene un consumo de ~0% de CPU en reposo e incluye consola local bilingüe (ES/EN) protegida por contraseña.
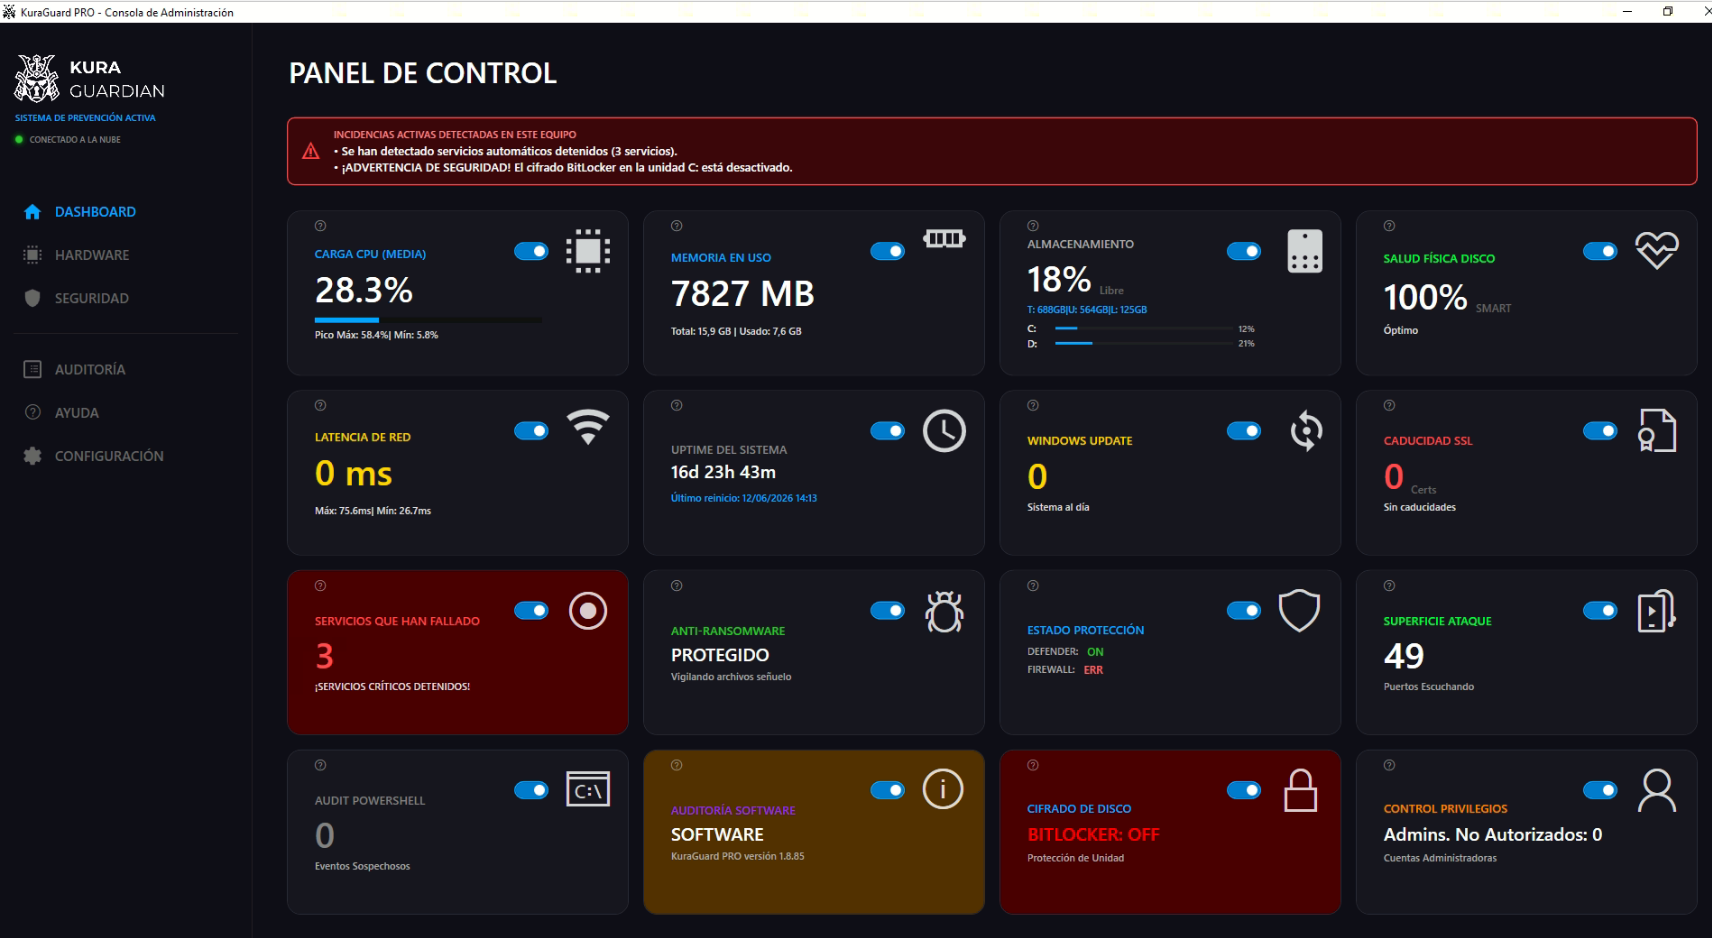
Diseñado tanto para departamentos de TI internos como para empresas de mantenimiento informático (MSPs). Supervisa el estado de salud, marca servidores o TPVs con monitor de inactividad crítica (Heartbeat) y gestiona alertas inteligentes sin ruido.
Compara cómo cambia el día a día de un departamento de sistemas o MSP al implantar KuraGuard.
Sin monitorización unificada o con herramientas pesadas
Prevención activa, 16 sensores en vivo y ~0% CPU en reposo
Rellena el siguiente formulario para cualquier consulta técnica o comercial y te responderemos en menos de 24 horas.